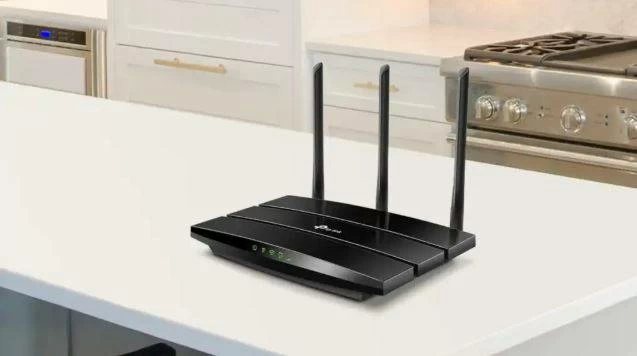
نشر الباحث الأمني، كوينتين كايزر، تقريرًا حول ثغرة أمنية عمرها 16 عامًا تسمح للمهاجمين بالسيطرة على العديد من أجهزة التوجيه (الراوتر).
وتكمن هذه الثغرة في أعماق برمجيات شركة «برودكوم» (تُعد من أكبر المصنعين والمطورين العالميين في مجال أشباه الموصلات وبرمجيات البنية التحتية)، وقد تؤثر على ملايين الأجهزة حول العالم من شركات مصنعة معروفة مثل «أسوس»، و«تي بي لينك»، و«نت جير»، و«سيسكو»، و«لينكسيس»، سواءً كانت أجهزة استهلاكية أو تجارية، وفقًا لما موقع «pcworld».
وتُعرف هذه الثغرة الأمنية باسم «WPSplinter»، وتسمح بحقن برمجيات خبيثة عن بُعد، ما قد يؤدي إلى السيطرة الكاملة على الجهاز، وتكمن هذه الثغرة في خاصية الإعداد المحمي لشبكة Wi-Fi (WPS) من «برودكوم»، وتجعل أجهزة التوجيه عرضة لأخطاء الذاكرة عند إدخال أكواد «WPS» مُعدّلة، وبذلك، يُمكن تجاوز الأذونات بسهولة دون أن يلاحظ المستخدم ذلك.
كيف تحمي جهازك بعد تنزيل تطبيقات جديدة؟ تعرف على الخطوات المطلوبة ثلاجتك فى خطر.. كيف تتحول أجهزتك الذكية إلى بوابة لاختراق منزلك؟ منها «العمر الافتراضي».. علامات تدل على أنه حان الوقت لاستبدال الـ«الراوتر»وعلى الرغم من وجود هذه الثغرة منذ 16 عامًا، مع توفر أدلة على استغلالها فعليًا في الواقع، إلا أنه لم يتم طرح أي إصلاح لها حتى الآن، وعلى الرغم من أن شركة «برودكوم» أصدرت تحديثًا في عام 2018 —أي بعد ثماني سنوات من الإبلاغ عن الثغرة لأول مرة!— عالج الخلل بشكل جزئي فقط، إلا أنه بعد ذلك ألقت بالمسؤولية على عاتق الشركات المصنعة للأجهزة، متوقعةً منها تعديل برمجياتها الخاصة لحل المشكلة، ولكن كما كان متوقعًا، لم يحدث ذلك.
وفي يوليو الماضي، قام «كايزر» بإبلاغ «برودكوم» بالثغرة مجددًا، غير أن الشركة اكتفت بالإشارة إلى التحديث الذي سبق أن قدمته، رغم أنه كان من الواضح أنه لم يعالج المشكلة بالكامل.
وعند سؤال الشركات المصنعة للأجهزة، تبين أنها هي الأخرى عاجزة عن تقديم أي حل. ويبدو في نهاية المطاف أن كلًا من «برودكوم» والشركات المصنعة لن تتخذ أي إجراء لمعالجة الأمر، بحسب ما ذكر الباحث الأمني.
ووفقًا لما ذكره «كايزر»، فإن مجرد تعطيل خاصية «WPS» في الطرازات المتأثرة لا يكفي؛ إذ تظل الثغرة قابلة للاستغلال، مما يتيح للمهاجمين الوصول إلى الجهاز، وهو ما يزيد من تعقيد الموقف، ولا توجد قائمة شاملة بالطرازات المتأثرة، مما يجعل الأمر أكثر صعوبة على المستخدمين الذين يرغبون في تطبيق حل مؤقت.
- أستراليا تعتزم مقاضاة «ميتا» و«تيك توك» لعدم الالتزام بتطبيق حظر استخدام وسائل التواصل الاجتماعي لمن دون الـ16 عامًا
- حاتم فهمي يعود للغناء بعد غياب 15 عامًا بألبوم "عامل قلبان"
- المشدد 10 سنوات لعامل بتهمة خطف تلميذ والتعدي عليه بأسيوط
- رئيس وزراء ألبانيا يتهم «أياديَ خفية» بالوقوف خلف أعمال العنف
- منها «العمر الافتراضي».. علامات تدل على أنه حان الوقت لاستبدال الـ«الراوتر»